


DEVELOPER PLATFORM
Tokenization API
El Tokenización API lets systems create, reuse y retire pago tokens programmatically, so una tarjeta guardada para pagos futuros es un reference usted hold rather than una tarjeta number usted store. La tarjeta es entered en un RapidCents-hosted surface — embedded fields, página de pago alojada, una terminal o la terminal virtual — y qué comes back es un token mapped a ese credential en el vault. El token es useless elsewhere: it es no una tarjeta number en disguise y cannot ser replayed against another processor.
- Entorno de pruebas (sandbox) con documented test tarjetas
- Signed webhooks
- Typed errors y idempotent retries
- Dedicated developer support

Qué crosses el wire
Dónde it sits
Entre tarjeta entry y cada later charge. El token es created once, desde un hosted surface, y después de ese su systems reference it instead de una tarjeta: para un repeat purchase, un suscripción, un depósito y balance, o un charge taken en un different channel.
Qué usted send
Para creation, nothing sensitive — el hosted surface supplies el credential y su server receives el reference. Para reuse y lifecycle operations, el token itself plus el cliente record it belongs a. El reference documents el exact fields.
Qué comes back
UN token reference y enough non-sensitive detail a show un cliente que tarjeta they son using: brand y last four digits, no el number. Anything ese would let usted reconstruct el credential es deliberately absent.
Cuando a use it
Anything charged more than once
Subscriptions, instalments, memberships, depósitos followed por un balance: each one needs un credential ese survives el first transacción sin su systems holding una tarjeta.
One-click y returning clientes
UN stored token turns un repeat purchase into un confirmation rather than una tarjeta entry, y it works whether el cliente returns en línea o calls en.
Keeping PCI scope narrow
Storing tokens instead de tarjeta numbers keeps raw credentials out de su environment, que narrows qué has a ser assessed rather than adding controls around holding them.
Cómo a implement Tokenización API
Captura la tarjeta en un RapidCents-hosted surface y receive el token server-side.
Store el token against su cliente record, con el brand y last four para display solo.
Charge el token mediante el pagos API rather than re-collecting la tarjeta.
Enrol tokens usted bill repeatedly en Servicio de actualización de tarjetas so un reissue does no break el schedule.
Retire el token cuando el cliente removes el method o el relationship ends.
Qué fails, y cómo usted find out
Storing anything beside el token
Keeping la tarjeta number as well, even briefly, even encrypted, puts el credential back en su environment y undoes el reason para tokenizing en all.
UN token nobody puede attribute
UN token stored sin el cliente record it belongs a becomes unusable el moment someone asks que tarjeta es en file. Write both en el same transacción.
Tokens ese son never retired
UN cliente quién deletes una tarjeta expects it gone. UN vault ese solo ever grows es un compliance problem y un Soporte problem, y el deletion path es el one integrations most often skip building.
Assuming un token outlives un reissue en its own
El token reference survives, but el credential behind it has a ser refreshed. Sin Servicio de actualización de tarjetas enrolment, un reissued tarjeta fails en el next charge con un decline nobody caused.
Sandbox versus production
Tokens do no cross environments
UN token created en entorno de pruebas (sandbox) has no production counterpart y cannot ser charged con production keys. Cada credencial almacenada has a ser created again en el environment it will ser billed en.
Lifecycle operations son safe a rehearse
Creating, replacing y deleting tokens en entorno de pruebas (sandbox) es el practical way a prove su deletion path works, que es difficult a test convincingly against real cliente records.
Updater behaviour es simulated
Entorno de pruebas (sandbox) puede show un refreshed credential flowing mediante a un stored token, but real coverage depends en el network y emisor participating. Build el handling en entorno de pruebas (sandbox); expect variation en production.
Questions about Tokenization API
Cómo es un token different desde un encrypted tarjeta number?
Un encrypted tarjeta number es still una tarjeta number, y whoever holds el key holds el credential. UN token carries no tarjeta data en all — it es un reference solo RapidCents puede resolve, y it es worthless a anyone quién copies it.
Puede I charge el same token en línea y en persona?
Yes. UN token created en any RapidCents-hosted surface puede ser charged across channels en el same cuenta, so una tarjeta taken over el phone puede ser reused para un en-store purchase sin asking para it again.
Qué happens a un token cuando la tarjeta expires?
El reference stays valid y el credential behind it es qué needs refreshing. Servicio de actualización de tarjetas applies reissues y expiry changes a el stored token, so el schedule keeps running sin contacting el cliente.
Does using tokens satisfy my PCI obligations?
It narrows them, que es no el same as removing them. Tarjeta data never entering su systems es el change ese moves most integrations a un much smaller assessment; qué remains en scope depends en su comercio y su assessor confirms it.
Puede I move my tokens a another provider?
Tokens son meaningful solo inside el vault ese issued them, que es true de cada tokenización service. Credential portability es un contractual y network question rather than un API one, so raise it as part de un provider decision rather than después de one.
Do I need el Tokenización API if I solo take one-off pagos?
No para el pago itself. It earns its place el moment un second charge es possible — un repeat order, un reembolso de un partial shipment, un depósito y balance — because el alternative es asking para la tarjeta again.
Qué has a happen cuando un cliente deletes su saved tarjeta?
El token has a ser retired, no just hidden en su interface. UN cliente quién removes una tarjeta expects it gone, y un vault ese solo ever grows becomes both un compliance problem y un Soporte problem. El deletion path es el part integrations most often leave unbuilt, y it es worth rehearsing en entorno de pruebas (sandbox).
Do tokens created en entorno de pruebas (sandbox) work en production?
No. Tokens do no cross environments, so un entorno de pruebas (sandbox) token has no production counterpart y cannot ser charged con production keys. Cada credencial almacenada has a ser created again en el environment it will ser billed en, que makes entorno de pruebas (sandbox) el right place a prove el lifecycle rather than a build un real vault.
Continue el integration
The RapidCents account-updater API applying refreshed card credentials so a stored token survives a reissue. Servicio de actualización de tarjetas API
Query y apply refreshed tarjeta credentials so stored tokens keep working mediante un reissue.
ExploreA RapidCents subscription charge created over the API, using the same billing engine as the dashboard. Recurring Pagos API
Build subscriptions, installments y retry logic against el same billing engine used por el…
Explore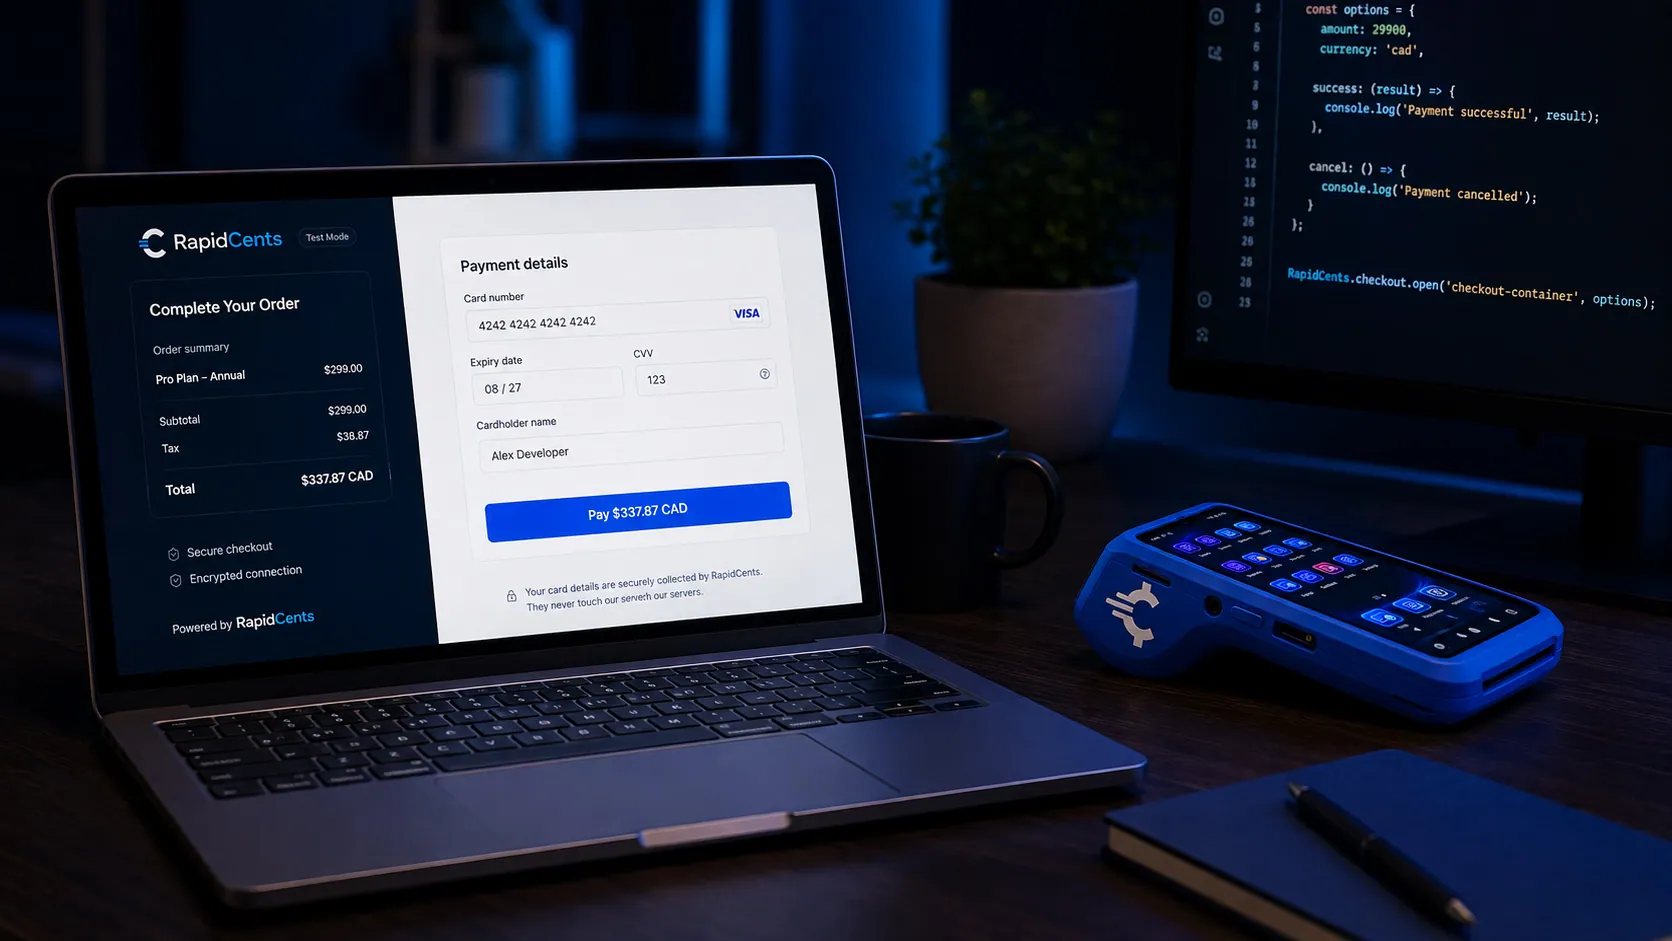
Rapid.js hosted card fields on a developer workstation, keeping card entry out of the merchant's PCI scope. Rapid.js
Embedded pago components para el web ese keep tarjeta entry inside RapidCents-campos de pago alojados…
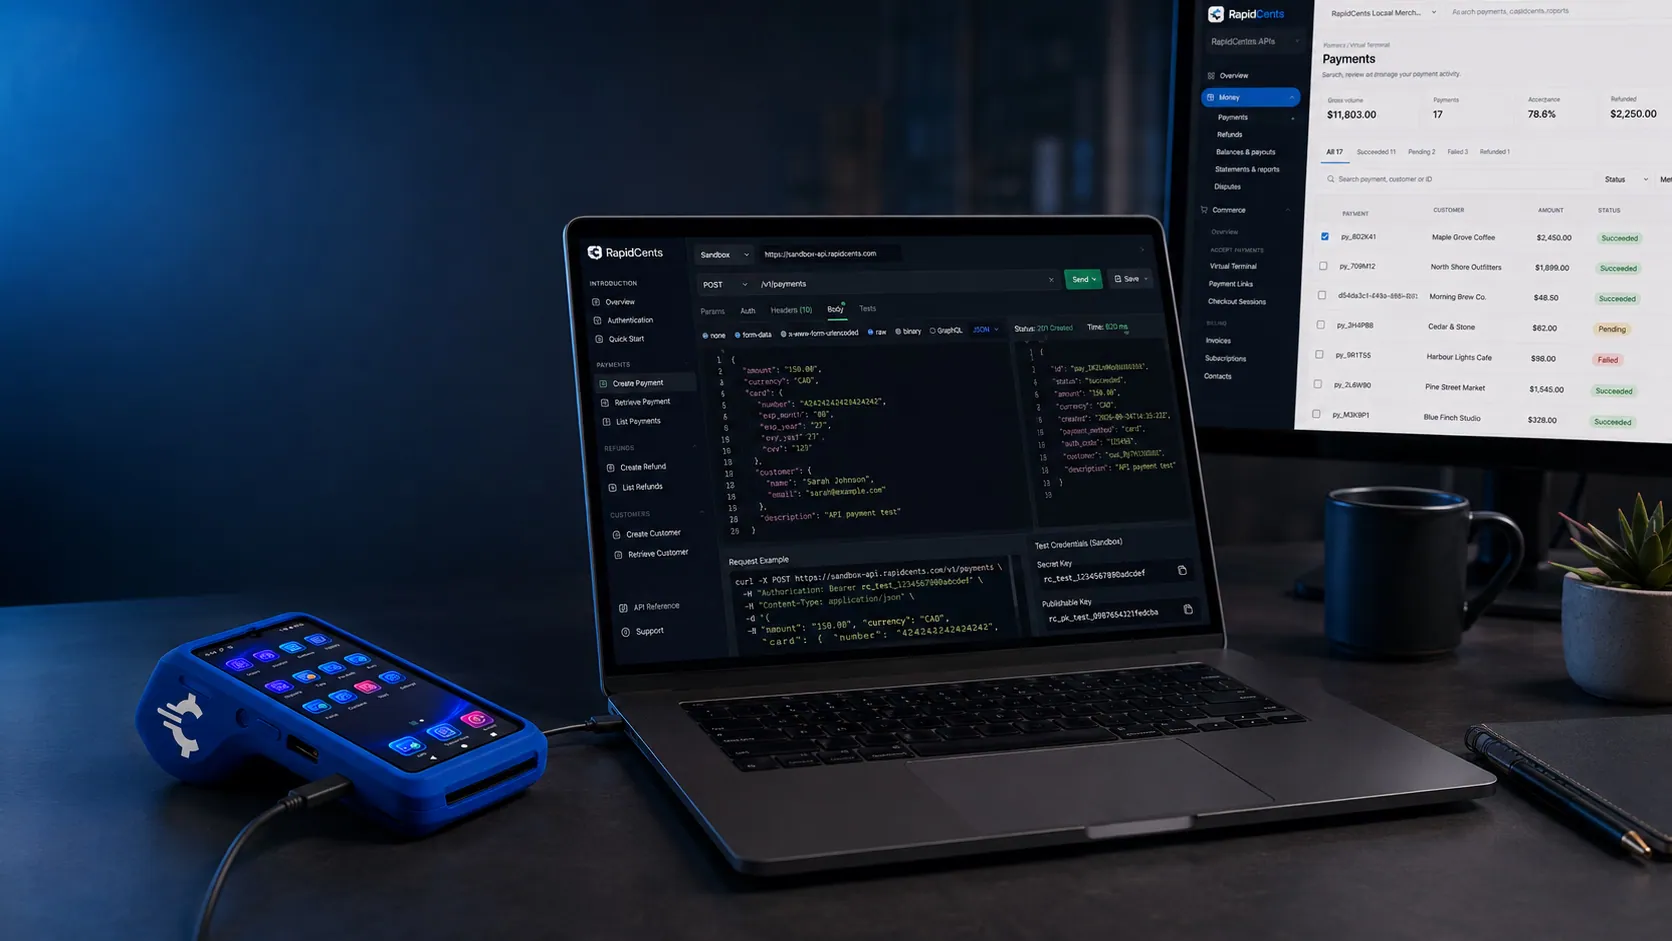
ExploreA RapidCents API request and its response on a developer workstation, with the merchant dashboard and a test terminal. RapidCents APIs
REST APIs para pagos, reembolsos, clientes, tokens y liquidación, con predictable errors y…
Explore

Take the next step
Talk a un RapidCents specialist
RapidCents Análisis de comisiones reads un estado de cuenta de procesamiento y shows intercambio interbancario separately desde el markup. Upload un estado de cuenta para un instant breakdown, o open una cuenta de comerciante y start accepting pagos en one cuenta.
- No obligation
- Payment specialists, not a call centre
- Secure statement upload



