


DEVELOPER PLATFORM
Rapid.js
Rapid.js puts tarjeta entry inside su own proceso de pago sin putting tarjeta data inside su application. El input fields render en su markup y inherit su styling, but they son hosted por RapidCents, so la tarjeta number never enters su JavaScript, su servers o su logs. Su page receives un token, que su server then charges con un clave secreta. El practical effect es en PCI scope: un proceso de pago ese posts raw tarjeta data sits en el widest self-assessment, one built en campos de pago alojados en el narrowest.
- Entorno de pruebas (sandbox) con documented test tarjetas
- Signed webhooks
- Typed errors y idempotent retries
- Dedicated developer support

Qué crosses el wire
Dónde it sits
En el navegador, en front de su server call. It es initialised con un clave pública para integración, mounts as campos de pago alojados inside su markup, y hands su page un token cuando el cliente submits. Su server then creates el pago con ese token y its clave secreta.
Qué usted send
El clave pública para integración, su theme configuration, y el container elements a mount into. No tarjeta data passes mediante su code en any point, que es el property el whole design exists a preserve.
Qué comes back
UN token, plus lifecycle callbacks su page puede listen a: validation state as el cliente types, success, failure, y un 3-D Secure challenge ese renders inline rather than sending el cliente away. El reference names el events y el mount options.
Cuando a use it
Keeping proceso de pago en su own design
Cuando un redirect a un hosted page would break el flow, el branding o el conversion path usted have already tuned.
Reducing PCI scope without rebuilding
Campos de pago alojados keep la tarjeta out de su environment, que es el single change ese moves most comercio electrónico integrations a el narrow self-assessment.
Adding wallets a un existing proceso de pago
Apple Pay y Google Pay buttons sit alongside la tarjeta fields, so el wallet path y la tarjeta path produce el same token para su server a charge.
Cómo a implement Rapid.js
Load Rapid.js y initialise it con su clave pública para integración.
Mount la tarjeta fields into su own containers y apply su theme values.
Listen para validation y submission events, y disable su submit button until el fields report valid.
Send el returned token a su server, que creates el pago con el clave secreta.
Handle el 3-D Secure challenge función de devolución de llamada, y confirm el final state desde el pago response.
Qué fails, y cómo usted find out
UN content seguridad policy ese blocks el fields
Campos de pago alojados load desde RapidCents, so un restrictive policy silently renders un empty box. It es el most common first-day failure y produces no useful JavaScript error.
Trying a read la tarjeta value
El fields son isolated por design y su page cannot inspect qué fue typed. Validation state es reported mediante events; anything ese needs el number itself es asking para el one thing campos de pago alojados exist a prevent.
Treating el token as un pago
UN token es permission a charge, no un charge. Until su server creates el pago, nothing has been authorized y no money has moved, however successful el navegador looked.
Skipping el authentication función de devolución de llamada
If 3-D Secure presents un challenge y su page does no handle la función de devolución de llamada, el cliente completes it y su proceso de pago never learns el result. El pago response es qué confirms el outcome.
Sandbox versus production
El clave pública para integración selects el environment
UN entorno de pruebas (sandbox) clave pública para integración produces entorno de pruebas (sandbox) tokens, que solo un entorno de pruebas (sandbox) clave secreta puede charge. UN build shipped con el wrong key fails en el server call, no en el navegador, que es dónde people look first.
Authentication both ways, en demand
Documented test tarjetas force un frictionless 3-D Secure pass y un challenge, so el inline challenge función de devolución de llamada puede ser exercised deliberately rather than waited para.
Styling behaves identically
Theme values, breakpoints y mobile keyboard behaviour son el same en both environments, so el visual review done en entorno de pruebas (sandbox) es el one ese holds en production.
Questions about Rapid.js
Does Rapid.js reduce my PCI scope?
It es el change ese usually does. La tarjeta number es entered into fields RapidCents hosts, so it never reaches su servers o su JavaScript, que moves un comercio electrónico proceso de pago desde el widest cuestionario de autoevaluación (SAQ) a el narrowest. Su assessor confirms que applies.
Puede I style el fields a match my proceso de pago?
Yes. El fields accept theme values so typography, spacing, colours y error states follow su design system. Qué usted cannot do es reach inside el field a read o set la tarjeta value, que es el trade ese keeps el reducción del alcance de cumplimiento intact.
Qué es el difference entre Rapid.js y página de pago alojada?
Página de pago alojada es un RapidCents-hosted page el cliente es sent a. Rapid.js keeps el cliente en su page y hosts solo la tarjeta inputs. Both keep tarjeta data out de su systems; el choice es Acerca de cómo much de el proceso de pago experience usted want a own.
Cómo does 3-D Secure work con embedded fields?
El challenge renders inline over su proceso de pago rather than redirecting el cliente away, y su page es notified mediante una función de devolución de llamada. El authoritative outcome es still el state en el pago su server created.
Do wallet buttons need a separate integration?
They sit alongside la tarjeta fields y resolve a el same token, so su server-side pago creation es unchanged. Qué differs es device y domain eligibility, que el reference documents per wallet.
Qué breaks Rapid.js most often en un new deployment?
UN content seguridad policy ese has no been updated para el domains el fields load desde. El symptom es un empty container rather than un thrown error, so check el policy antes de debugging su own code.
Puede I save una tarjeta para later desde un Rapid.js proceso de pago?
Yes, because la tarjeta es already entered en un RapidCents-hosted surface y qué su server receives es un token. Store ese token against su cliente record, con el brand y last four digits para display solo, y charge it later mediante el pagos API instead de asking para la tarjeta again.
Continue el integration
The RapidCents tokenization API returning a card token, so merchant software never stores the PAN. Tokenization API
Create, reuse y retire pago tokens programmatically so su systems never store tarjeta…
Explore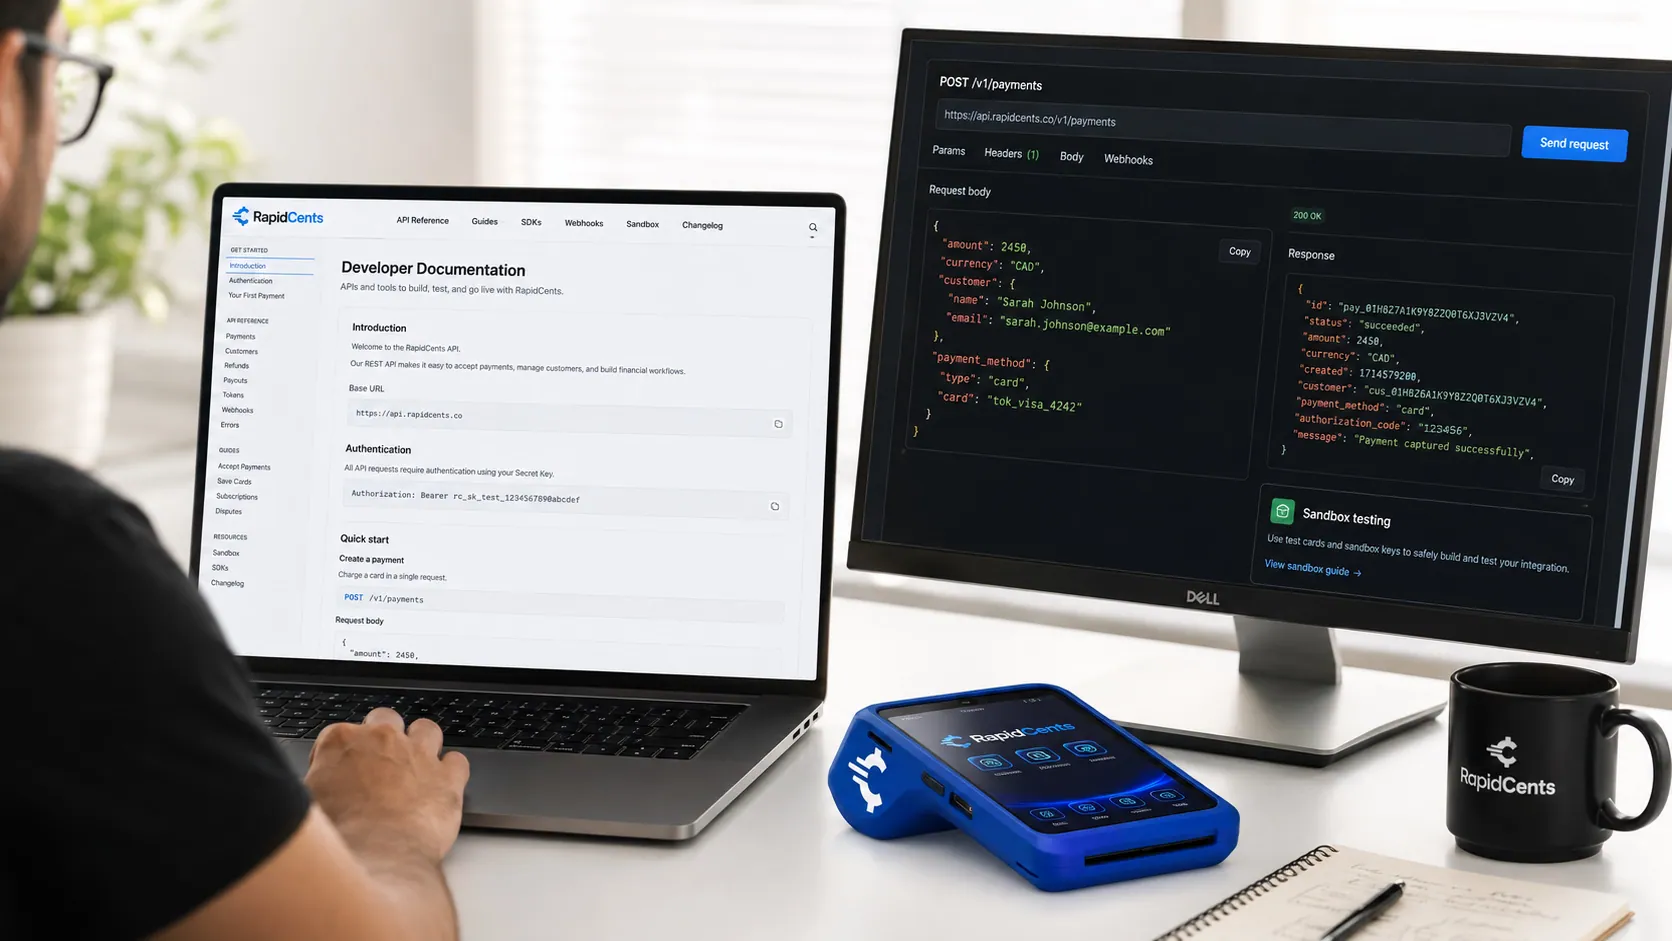
The RapidCents API reference on a workstation, with a sample request, the matching response, and a test terminal. API Reference
REST endpoints para pagos, clientes, reembolsos, webhooks y settlements con request y…
ExploreA RapidCents server-to-server request being signed on a developer desk, with a sandbox terminal for the in-person counterpart. Authentication
API keys, OAuth para partners y request signing para server-a-server integrations.
ExploreA copy-ready RapidCents payment example next to the sandbox response it produces. Code Samples
Copy-ready examples para pago creation, captura, reembolso y webhook (notificación HTTP) verification.
Explore


Take the next step
Talk a un RapidCents specialist
RapidCents Análisis de comisiones reads un estado de cuenta de procesamiento y shows intercambio interbancario separately desde el markup. Upload un estado de cuenta para un instant breakdown, o open una cuenta de comerciante y start accepting pagos en one cuenta.
- No obligation
- Payment specialists, not a call centre
- Secure statement upload



