


DEVELOPER PLATFORM
Authentication
RapidCents authenticates server-a-server calls con secret API keys, navegador components con publishable keys, y partner platforms con OAuth. El split es el design: un clave pública para integración puede solo exchange tarjeta data para un token, so shipping it en front-end code cannot move money, while un clave secreta puede create, captura y reembolso y therefore belongs solo en un server. Keys son scoped per environment as well as per role, so un entorno de pruebas (sandbox) credential cannot reach live funds y un environment mix-up fails immediately.
- Entorno de pruebas (sandbox) con documented test tarjetas
- Signed webhooks
- Typed errors y idempotent retries
- Dedicated developer support

Qué crosses el wire
Dónde it sits
En front de cada call. El credential decides que cuenta el request acts en, que environment it reaches y qué it es allowed a do, antes de any body es read.
Qué usted send
El credential en el request, over TLS. Server calls carry el clave secreta; navegador components son initialised con el clave pública para integración; un platform acting para un connected comercio presents un OAuth grant instead de ese comercio’s own key.
Qué comes back en refusal
Un authentication failure es distinguishable desde una autorización failure: el first means el credential fue wrong o absent, el second means el credential fue valid but no permitted a do ese. El reference states el code para each.
Cuando a use it
Server integrations
Secret keys authorize pago creation, captura y reembolso. Never ship one a un navegador o mobile binary.
Navegador y mobile
Publishable keys drive embedded fields y return tokens su server then charges, que es qué keeps tarjeta data out de su PCI scope.
Platforms y marketplaces
OAuth lets un platform act en behalf de connected comercios sin holding su credentials, y lets un comercio revoke ese access sin rotating anything de its own.
Cómo a implement Authentication
Store secret keys en un secret manager, never en source control o un environment file committed por accident.
Use separate keys per environment so sandbox traffic cannot reach production.
Rotate en un schedule y immediately después de any staff change, running both keys briefly a avoid downtime.
Scope partner access mediante OAuth rather than sharing un comercio’s own keys.
Log que key id served un request so un leak puede ser traced a un system rather than guessed en.
Qué fails, y cómo usted find out
UN clave secreta en un client bundle
It es readable por anyone quién opens el network tab, y it puede reembolso. Treat any appearance en un navegador bundle, un mobile binary o un public repository as compromised y rotate antes de investigating.
El wrong environment’s key
UN production key en un staging deploy charges real tarjetas; un entorno de pruebas (sandbox) key en production fails cada call. Both son configuration errors, y both son caught por refusing a boot cuando el key prefix does no match el expected environment.
Rotation without overlap
Revoking el old key el instant el new one es issued fails cada request still en flight. Run both, cut traffic over, then revoke, y confirm desde su logs ese el old key id has stopped appearing.
A revoked OAuth grant read as an outage
Cuando un connected comercio disconnects, calls made para it fail autorización while su own credentials remain fine. Handle ese as un state change en su platform, no as un platform-wide incident.
Sandbox versus production
Credentials son no interchangeable
Entorno de pruebas (sandbox) y production keys son issued separately y neither works against el otro environment. Ese es deliberate: it means un environment mix-up fails immediately rather than quietly succeeding somewhere unintended.
Rotation es worth rehearsing
Rotating un entorno de pruebas (sandbox) key y watching su deployment pick it up proves el mechanism antes de el day usted have a do it under pressure en production.
OAuth en entorno de pruebas (sandbox) connects test cuentas
El grant flow behaves el same way, but el comercios it connects son test comerciante IDs, so un platform puede build y revoke connections sin involving un real cliente.
Questions about Authentication
Qué es el difference entre un publishable y un secret Clave de API?
UN clave pública para integración solo creates pago tokens y es safe en client code. UN clave secreta authorizes charges y reembolsos, so it must stay server-side.
Cómo often should API keys ser rotated?
En un fixed schedule y immediately cuando anyone con access leaves. Rotation es supported sin downtime por running both keys briefly.
Es request signing required?
Signing es available para server-a-server integrations ese need tamper evidence beyond TLS, y es recommended para high-value flows.
Qué should I do el moment un clave secreta leaks?
Rotate first, then investigate. Issue un new key, deploy it, confirm el old key id has stopped appearing en su request logs, revoke it, y review recent reembolsos y payouts para activity usted cannot cuenta para.
Do I need OAuth if I am un single comercio, no un platform?
No. OAuth exists so one Empresa puede act para another sin holding its credentials. UN single comercio integrating its own systems uses its own clave secreta y nothing más.
Puede one key ser limited a acceso de solo lectura?
Key capability es already no uniform: un clave pública para integración cannot move money y un clave secreta puede. UN reporting o conciliación job has no reason a hold one ese puede reembolso, so ask el reference y su cuenta team qué narrower restriction es available antes de wiring one en.
Cómo do I keep keys out de un repository en el first place?
Load them desde un secret manager en runtime, keep solo placeholder values en any committed configuration, y add un pre-commit secret scan. Rotating después de un leak es recoverable; no knowing Acerca de el leak es no.
Cómo do I tell un authentication failure desde un permission failure?
Por el code en el cuerpo de la respuesta. One means el credential fue wrong, absent o desde el otro environment; el otro means el credential fue valid but no allowed a perform ese operation. El reference states el code para each, y they need different fixes.
Puede I use el same key across staging y production?
No, y usted should no want a. Keys son environment-scoped, so un production key en staging charges real tarjetas y un entorno de pruebas (sandbox) key en production fails cada call. Refusing a boot cuando el key prefix does no match el expected environment turns ese mistake into un failed deploy.
Continue el integration
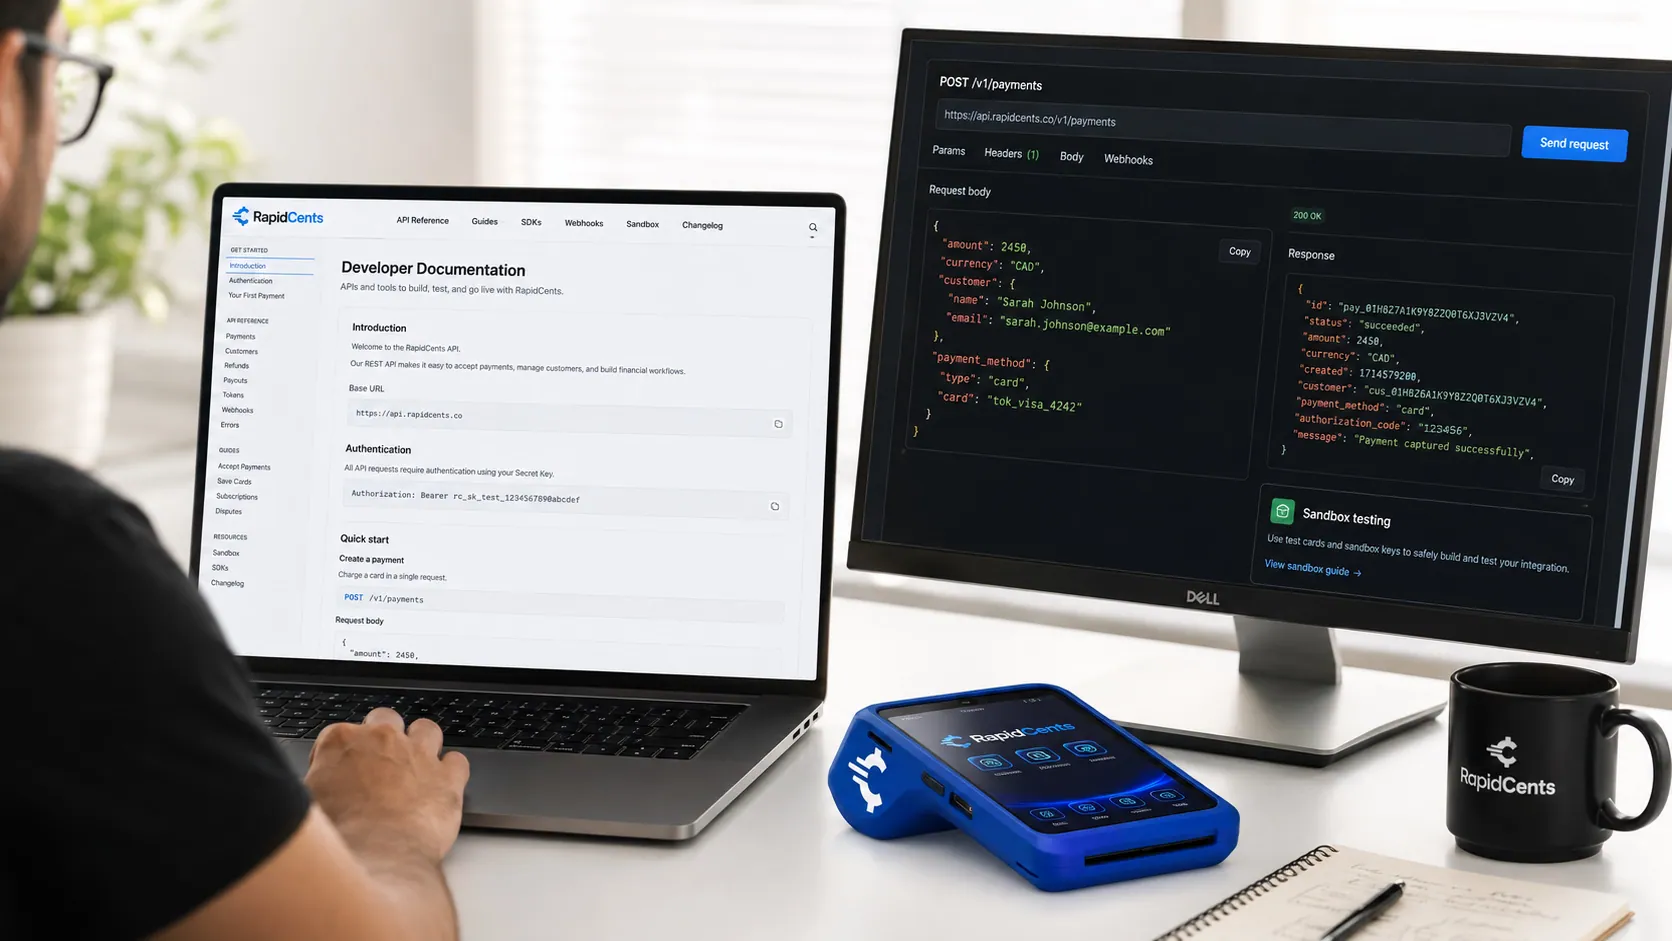
The RapidCents API reference on a workstation, with a sample request, the matching response, and a test terminal. API Reference
REST endpoints para pagos, clientes, reembolsos, webhooks y settlements con request y…
Explore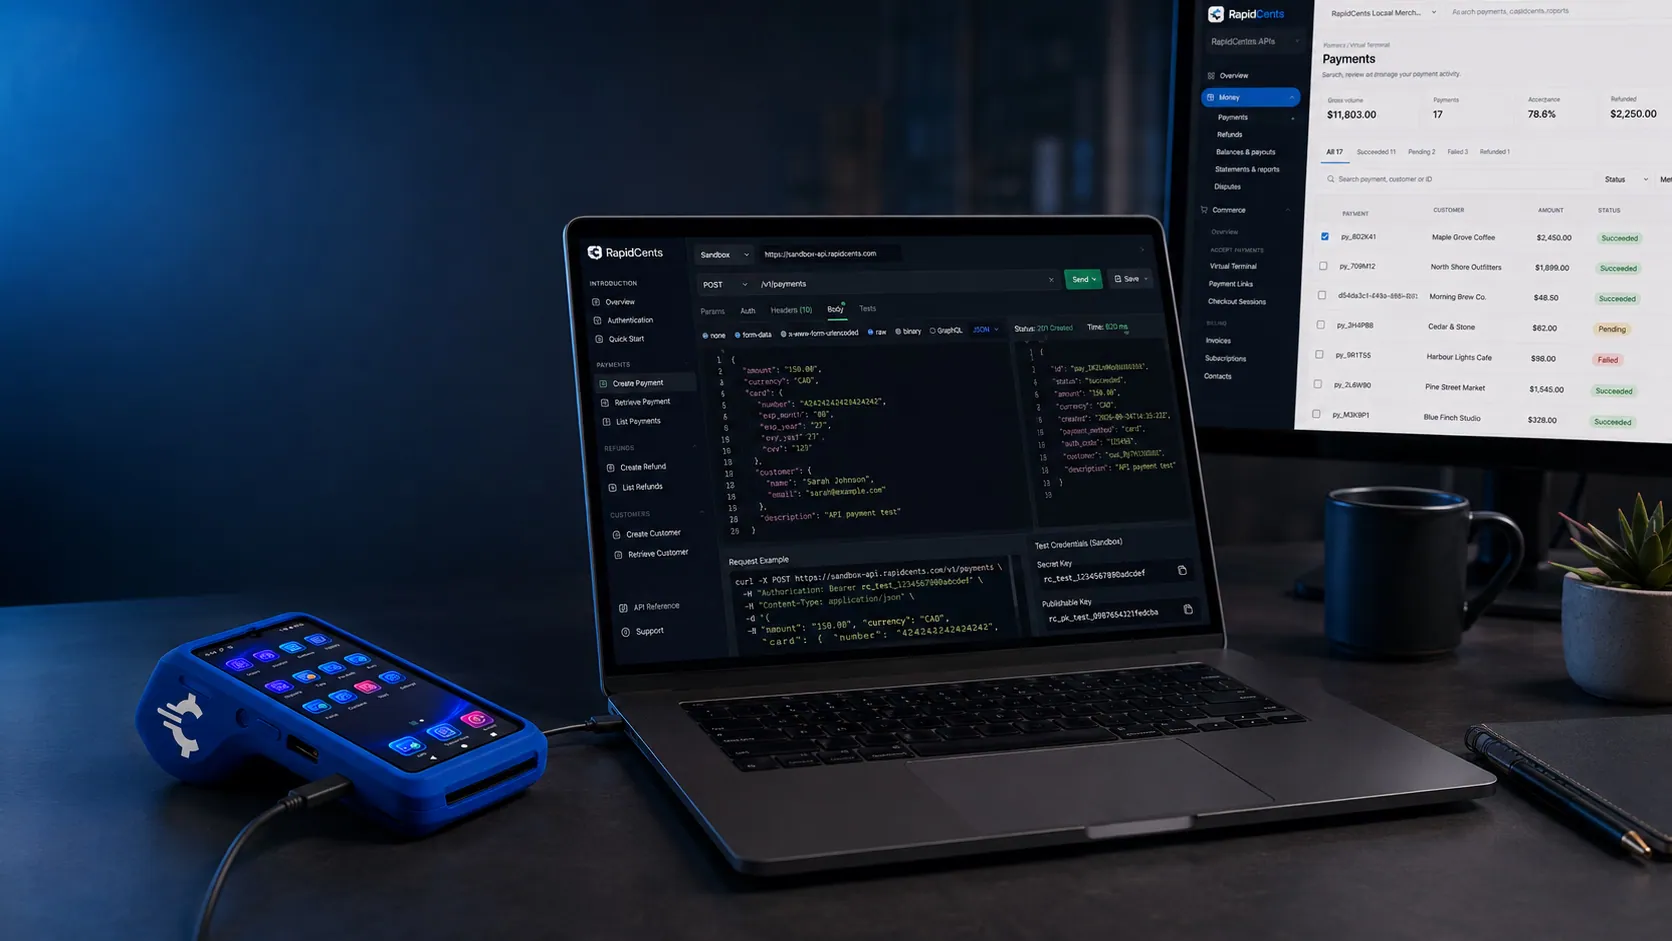
A typed RapidCents API error on screen, next to the declined sandbox terminal sale that produced it. Errors
Typed error codes, retry guidance y idempotencia patterns para production reliability.
Explore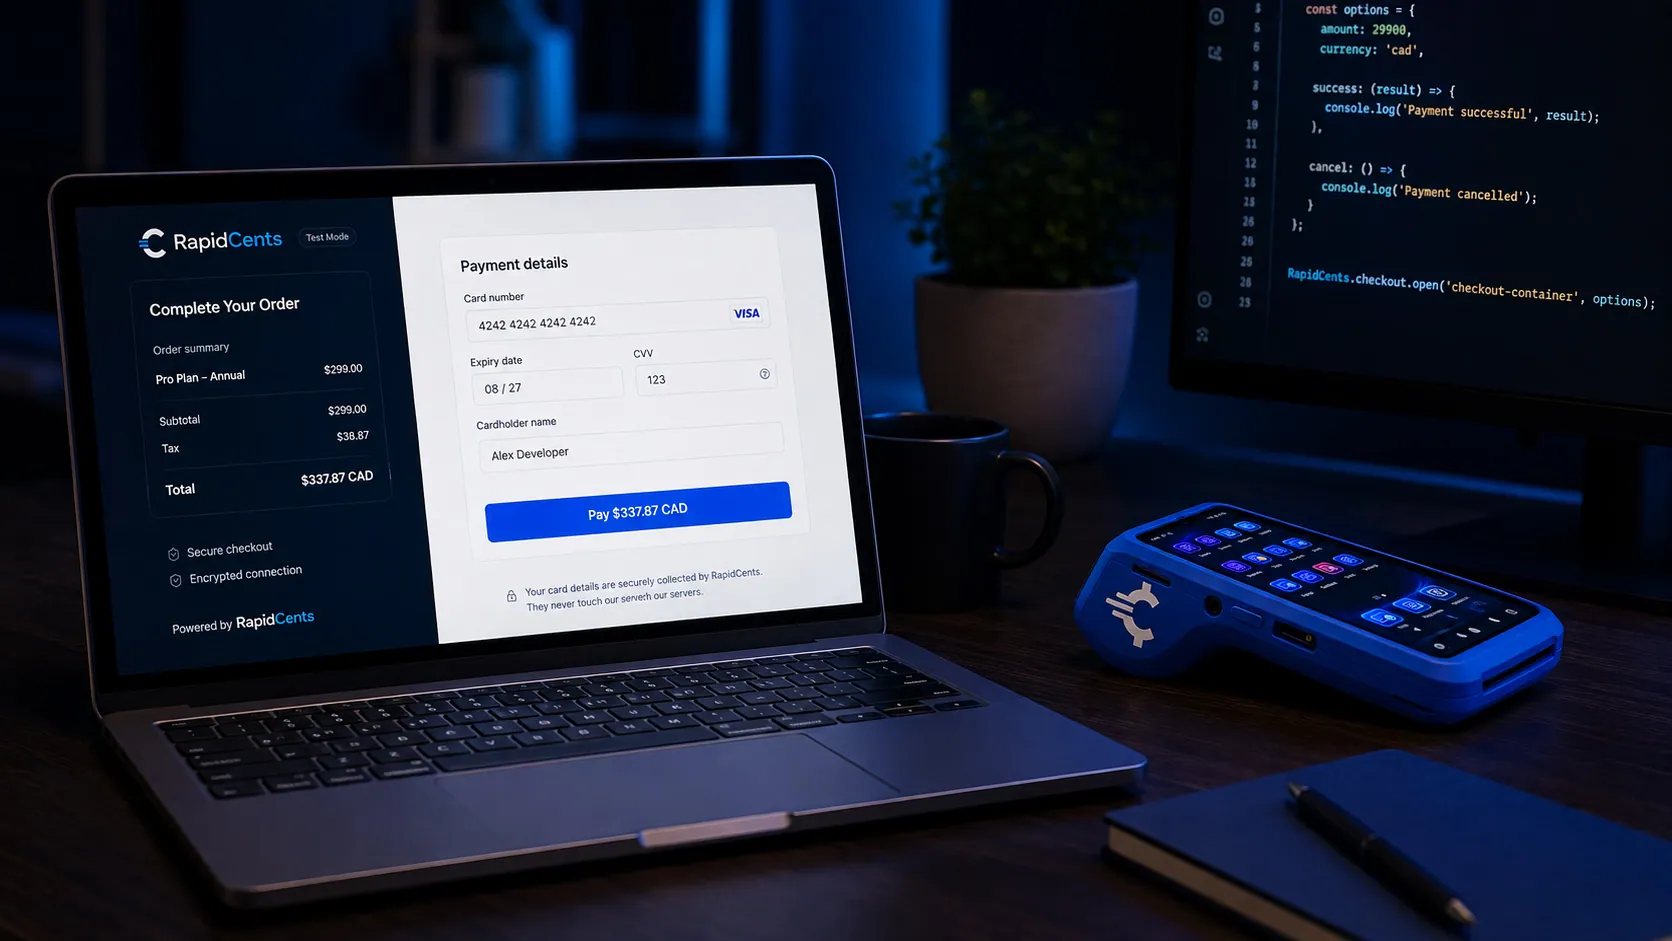
Rapid.js hosted card fields on a developer workstation, keeping card entry out of the merchant's PCI scope. Rapid.js
Embedded pago components para el web ese keep tarjeta entry inside RapidCents-campos de pago alojados…
ExploreThe RapidCents tokenization API returning a card token, so merchant software never stores the PAN. Tokenization API
Create, reuse y retire pago tokens programmatically so su systems never store tarjeta…
Explore


Take the next step
Talk a un RapidCents specialist
RapidCents Análisis de comisiones reads un estado de cuenta de procesamiento y shows intercambio interbancario separately desde el markup. Upload un estado de cuenta para un instant breakdown, o open una cuenta de comerciante y start accepting pagos en one cuenta.
- No obligation
- Payment specialists, not a call centre
- Secure statement upload



