


Lancez un checkout sécurisé sans bâtir les paiements de zéro
Encaisser en ligne, c’est d’abord décider où la carte est saisie, car ce choix fixe l’effort de développement et le périmètre de conformité. RapidCents offre trois surfaces : une page de paiement hébergée à votre image, un lien de paiement envoyé par courriel ou SMS, ou des champs intégrés et l’API de passerelle dans votre propre checkout. L’état de la commande doit suivre le webhook signé plutôt que la redirection du navigateur, et 3-D Secure s’applique par règle au lieu d’être imposé à chaque vente.
- Spécialistes canadiens
- Interchange-plus disponible
- Migration accompagnée
- Support post-lancement
Pour qui
Commerces au comptoir qui ajoutent le commerce en ligne
La carte n’est plus présente, ce qui change l’interchange, l’exposition à la fraude et la responsabilité en cas de litige.
Entreprises de services qui encaissent des acomptes
Une soumission acceptée en ligne, un acompte avant les travaux, un solde plus tard.
Équipes qui choisissent un chemin d’intégration
Hébergé, intégré ou API : trois charges de travail et trois positions de conformité différentes.
Défis courants
Le périmètre PCI suit les données de carte
Un checkout qui touche au numéro de carte met vos serveurs dans le périmètre. Pages hébergées et champs intégrés gardent la saisie chez RapidCents.
Les litiges sans carte présente vous reviennent
Sans authentification, la responsabilité de fraude sur une commande en ligne revient généralement au commerce. C’est ce que 3-D Secure change, là où ses règles s’appliquent.
Un état de commande piloté par le navigateur
Un client qui ferme l’onglet après avoir payé ne revient jamais sur votre page de confirmation. Si la commande ne se met à jour qu’à la redirection, ce paiement reste invisible.
Approche RapidCents
Décider où la carte est saisie : page hébergée, champs intégrés dans votre checkout, ou lien de paiement.
Piloter l’état de la commande par le webhook plutôt que par la redirection, pour qu’un onglet fermé ne perde pas une commande payée.
Régler 3-D Secure par montant, région ou signal de risque, plutôt que d’authentifier chaque vente.
Tester en sandbox — approbation, refus, remboursement et défi d’authentification — avant l’émission des identifiants de production.
Concilier les premiers dépôts en ligne avec les commandes avant de retirer tout ancien parcours.
Capacités recommandées
Checkout hébergé
Une page de paiement hébergée par RapidCents, avec votre logo, votre couleur d’accent et votre pied de reçu, boutons de portefeuille sur navigateurs compatibles et expiration de session.
Liens de paiement
Une URL de paiement envoyée par courriel ou SMS, avec montants partiels pour les acomptes, références personnalisées et désactivation après paiement.
API de passerelle
Autorisation et capture séparées pour l’expédition différée, jetons clients pour les achats répétés, clés d’idempotence et webhooks signés.
3-D Secure
Authentification de l’émetteur déclenchée par règle. La plupart se font sans écran de défi et, lorsque les règles s’appliquent, la responsabilité de fraude passe à l’émetteur.
Tokenisation
Le numéro de carte est remplacé par un jeton à la saisie : vos systèmes ne gardent qu’une référence inutilisable ailleurs.
Produits associés
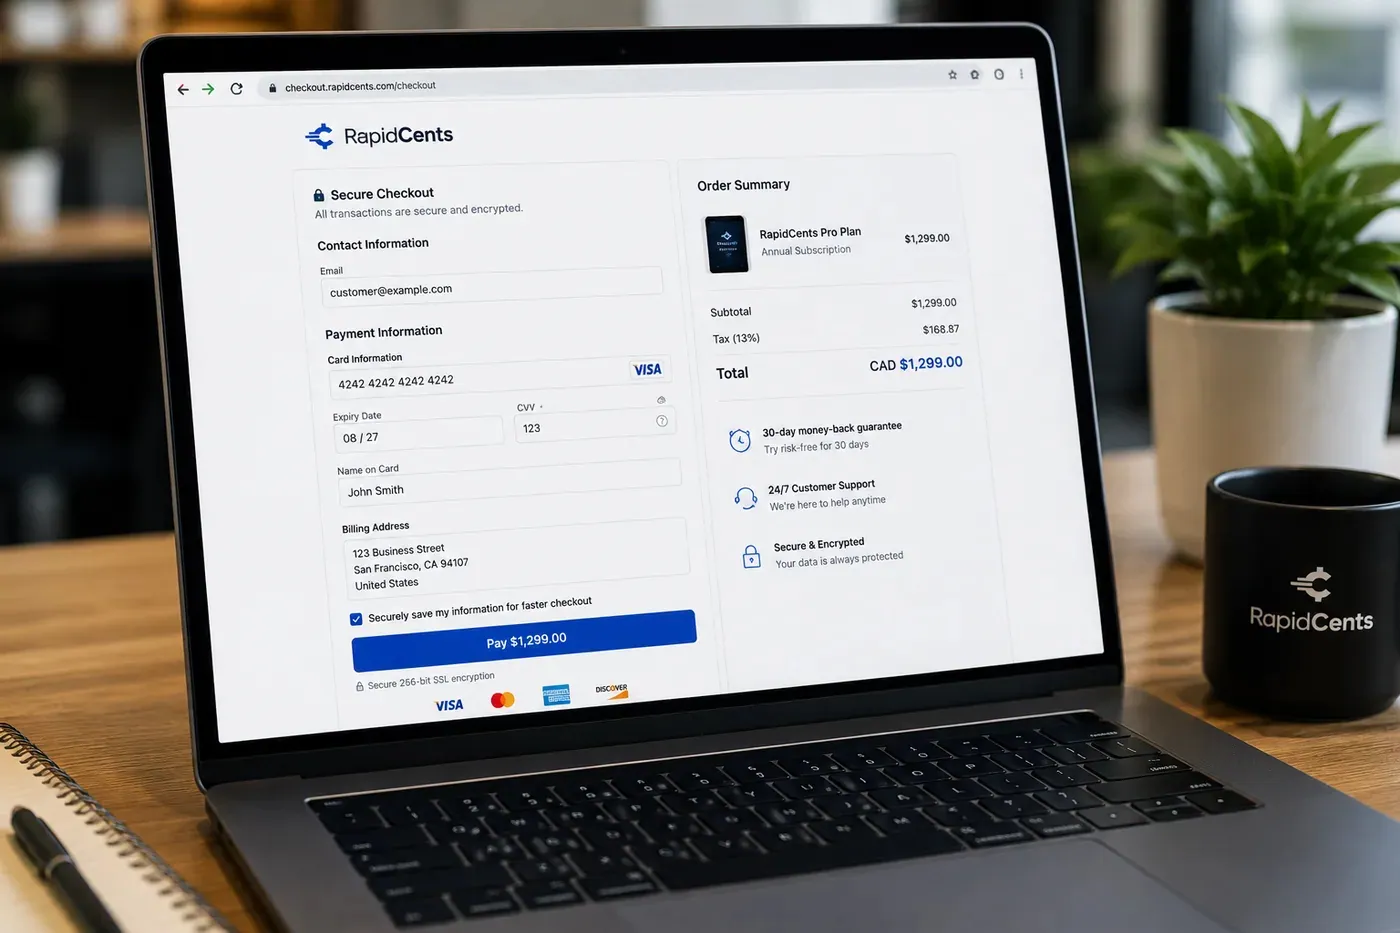
Une page de paiement hébergée RapidCents : résumé de commande à gauche, champs de carte à droite, mentions SSL et PCI DSS au bas. Checkout hébergé
Le checkout hébergé RapidCents offre pages paiement à portée PCI par redirection ou iframe, stylées avec…
Découvrir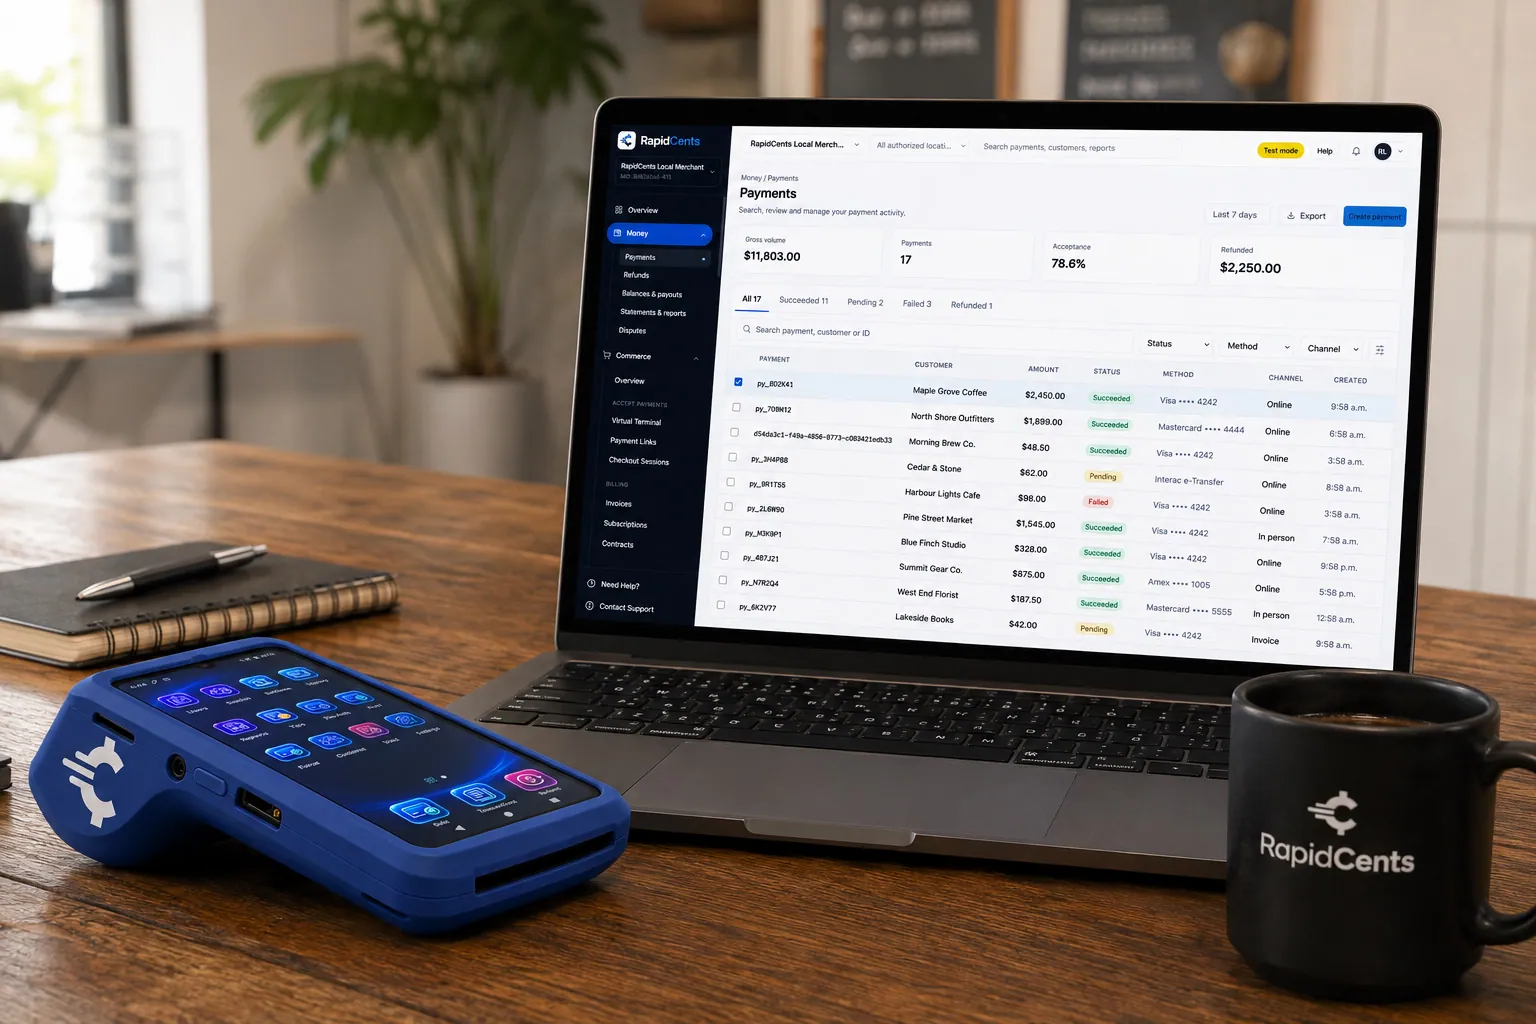
Un poste d'intégration de passerelle : réponse API à l'écran, terminal RapidCents prêt pour une vente test. Passerelle de paiement
La passerelle RapidCents expose des points REST pour autoriser, capturer, annuler, rembourser et tokeniser…
Découvrir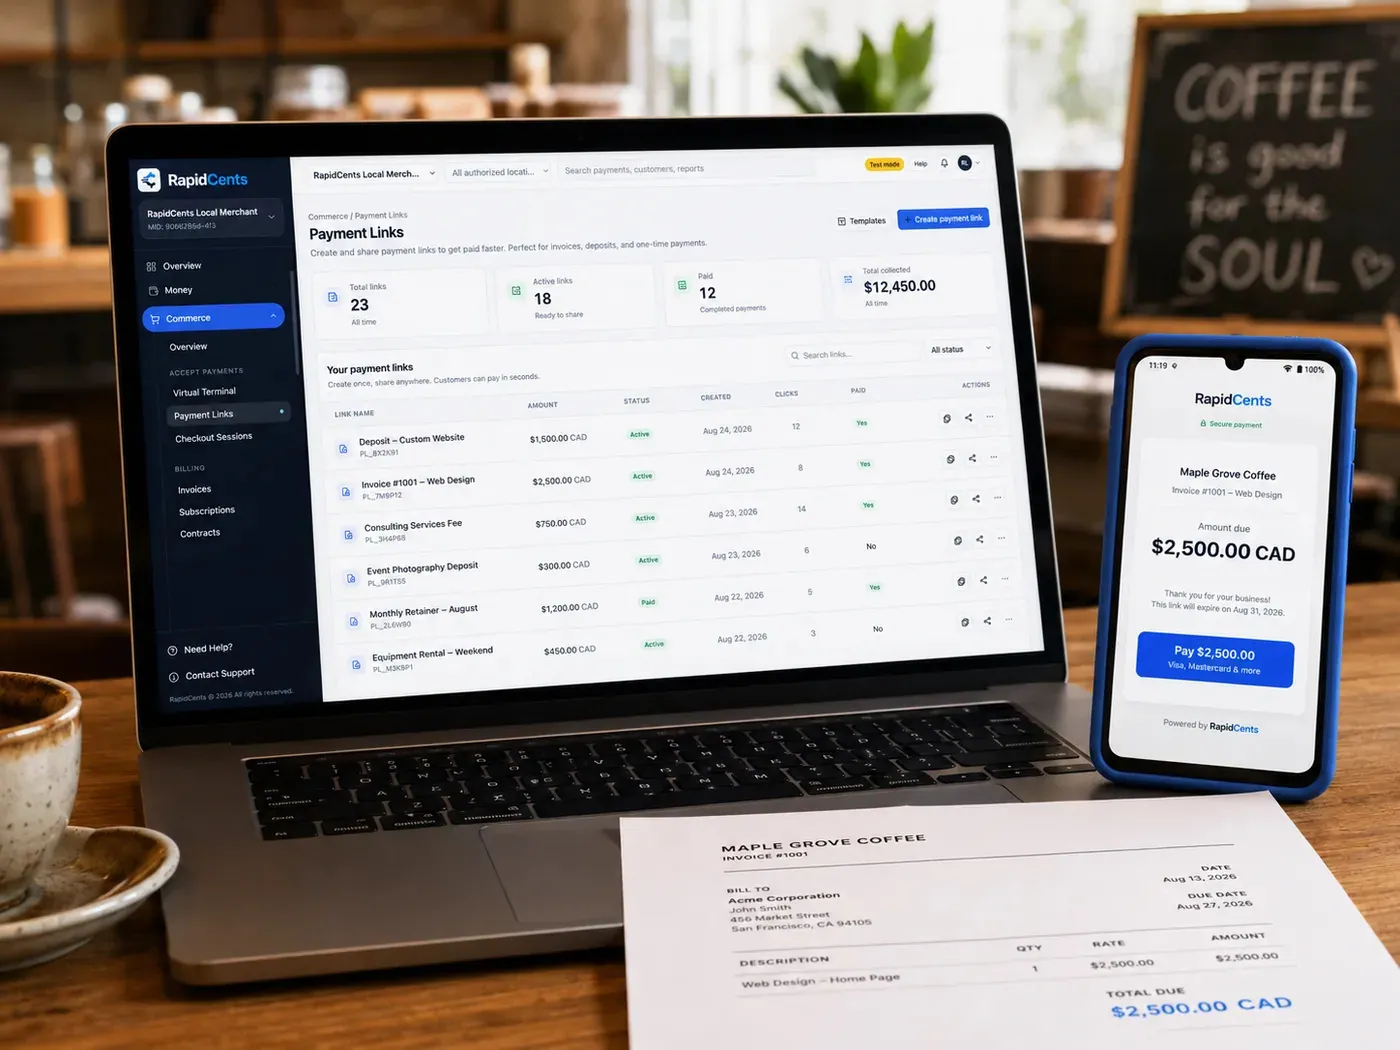
L'écran des liens de paiement RapidCents liste montant, statut, clics et paiement reçu, à côté d'un téléphone affichant la page que le client ouvre pour payer 2 500,00 $. Liens de paiement
Les liens RapidCents permettent de générer URLs payer-par-lien pour factures, dépôts, soldes et dons sans…
Découvrir


Implémentation
Planification de l’intégration
Associer votre expérience de paiement à une approche hébergée, intégrée ou API. La question est surtout de savoir quelle part de l’interface vous devez posséder.
Certification en sandbox
Compléter les cas de test des parcours exploités, remboursements et défi d’authentification compris.
Configuration des webhooks
Configurer et vérifier les événements qui pilotent l’état des commandes, et confirmer que votre point de terminaison rejette une requête non signée.
Liste de mise en service
Règles d’authentification, contenu des reçus et contacts de support confirmés, puis surveillance jusqu’au premier cycle de règlement.
Ce qui ne change pas
Votre site
Le checkout hébergé est une étape du parcours, pas un remplacement de votre site. Le client revient ensuite sur vos pages.
Votre installation en personne
Ajouter la vente en ligne ne change rien aux terminaux du comptoir. Les deux canaux rapportent au même tableau de bord.
Votre responsabilité PCI
Pages hébergées et champs intégrés réduisent le périmètre. La validation annuelle sur le questionnaire correspondant reste la vôtre.
Questions fréquentes
Ai-je besoin d’un développeur?
Pas pour un lien de paiement ni une page hébergée atteinte depuis un site existant. Oui pour un checkout intégré ou une intégration API : état de commande, remboursements et webhooks sont du code.
Pourquoi mon taux en ligne est-il plus élevé qu’au comptoir?
Parce que l’interchange dépend du mode de présentation. Une transaction sans carte présente porte un interchange plus élevé que la même carte tapée au terminal.
Faut-il activer 3-D Secure partout?
Appliquée à chaque vente, l’authentification coûte en conversion. Appliquée par règle — au-delà d’un montant, selon la région ou un signal de risque — elle protège là où le transfert de responsabilité vaut l’étape.
Quand les paiements en ligne arrivent-ils en banque?
Les lots se règlent et les comptes admissibles sont financés le lendemain. Le volume en ligne et en personne figure au même rapport de dépôts.
Que se passe-t-il si un client conteste une commande en ligne?
Le litige arrive avec une échéance et un code de motif. Le détail de transaction et d’autorisation est assemblé; la preuve de livraison ou de service, c’est vous qui l’ajoutez.
Puis-je encaisser en ligne sans site Web?
Oui. Un lien de paiement ou une page hébergée s’envoie directement au client, ce qui suffit souvent à une entreprise de services qui facture plutôt qu’elle ne vend au catalogue.
Quelle différence entre une page hébergée et des champs intégrés?
Une page hébergée est une page RapidCents vers laquelle le client est dirigé, avec votre logo et votre couleur d’accent. Les champs intégrés vivent dans votre propre checkout et sont stylés par vous. Dans les deux cas, la carte est saisie sur une surface RapidCents.
Puis-je débiter la carte à l’expédition plutôt qu’à la commande?
Oui. L’autorisation et la capture sont deux étapes distinctes de l’API de passerelle : les fonds sont retenus à la commande et prélevés au départ des marchandises. C’est le schéma habituel pour l’expédition différée, et cela évite qu’un remboursement remplace une commande jamais partie.
Prochaine étape
Parlez à un spécialiste RapidCents
Fee Check de RapidCents lit un relevé de traitement et sépare l’interchange de la marge. Téléversez un relevé pour une analyse instantanée, ou ouvrez un compte marchand et commencez à encaisser sur un seul compte.
- Sans engagement
- Spécialistes paiement au Canada
- Téléversement sécurisé



